


 EDAソリューション
 システム
 シリコンIP
 SolvNetPlus
 トレーニングと教育
Root of Trustを搭載したSynopsys tRoot™ ハードウェアセキュリティモジュール(HSM)により、接続されたデバイスが自身を安全かつ一意に識別・認証できるようになり、リモートデバイス管理やサービス展開のためのセキュアチャネルを構築できます。事前構築済みの tRoot Vx HSM ファミリは、完全なドロップイン型セキュリティソリューション向けに明確なセキュリティ境界を提供し、一方の柔軟な tRoot Fx HSM ファミリは、設計者が正確な要件に合わせてHSMを調整できる、完全にプログラム可能で高度に設定可能なソリューションを提供します。tRoot HSMは、SoCに容易に統合できるように設計されており、暗号アクセラレーションによる高いパフォーマンスを維持しながら、堅牢なハードウェア強制型保護を提供します。消費電力、サイズ、パフォーマンスの最も効率的な組み合わせを備えたソリューションを作成するためのオプションを設計者に提供します。tRoot HSMは、機密情報と処理を保護するためのTrusted Execution Environment(TEE)を提供し、デバイスのライフサイクル全体を通じて必要とされる、セキュアブート、ストレージ、デバッグ、耐タンパ性、鍵管理などのセキュリティクリティカルな機能を実装します。
Synopsys tRoot Vx HSMは、改ざん不可能な一意のアイデンティティをSoCに提供し、そのアイデンティティの信頼性をSoC内の他の内部および外部エンティティに拡張します。
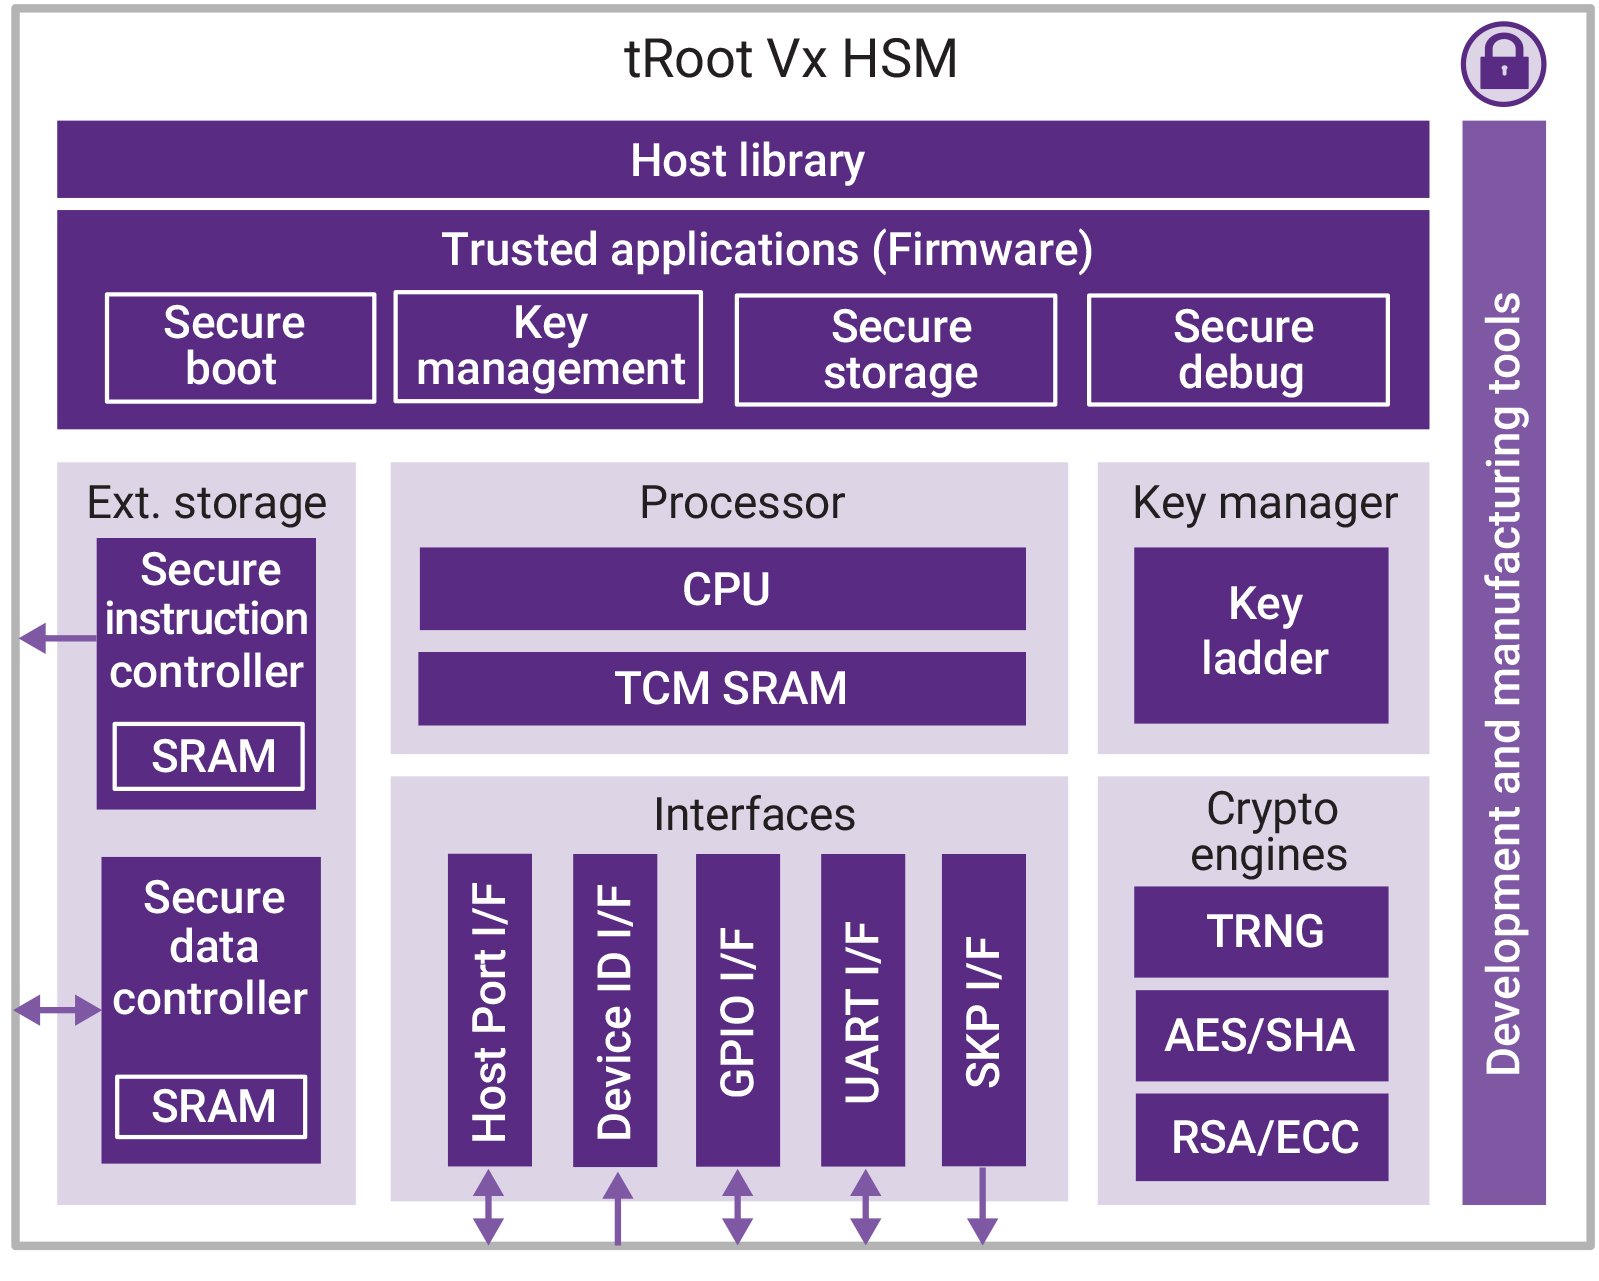
Synopsys tRoot Vx HSMは、ホストプロセッサのコンパニオンとして、信頼できる環境でセキュリティ機能を提供します。セキュアな命令およびデータコントローラは、専用の追加セキュアメモリのコストをかけずに、コードとデータのプライバシー保護のために、外部メモリ内の保護されたアクセスと実行時タンパ検出を提供します。さらに、tRootのファームウェアを任意の非セキュアメモリ空間に常駐させることができるため、システムの複雑さとコストが削減されます。その独自のアーキテクチャにより、将来のセキュリティ要件や標準に効果的に適応できます。
完全なスタンドアロン製品は、ファームウェアコンポーネントとツールを備えたセキュアなハードウェアエンクレーブを提供し、設計者がセキュリティソフトウェアを書くための専門知識を必要とせずに、セキュリティソリューションを迅速に統合できるようにします。Synopsys Vx tRoot HSMを使用することで、設計者は、産業用制御、セルラー通信、IoTハブで不可欠なシークレットを容易に作成、保存、管理できます。
<a wg-1=""> ハイライト </a> <span wg-2="">+</span> <span wg-3="">-</span>
- Root of Trustを備えた完全なハードウェアセキュリティモジュールにより、SoCに一意で改ざん耐性のあるアイデンティティを付与
- セキュアサービスの展開を有効化
- 鍵の作成、プロビジョニング、保存、管理を行うためのTrusted Execution Environmentを提供
- PKCS #11に基づく暗号API


自分のIPアドレスを確認する
IP検索
プロジェクトのニーズに合った最適なIPソリューションを素早く見つけ、利用できます。
ファウンデーションIP セレクター
SoC設計に適した組み込みメモリおよびロジックIPをお探しください。
不揮発性メモリ IPセレクター
SoC設計のニーズに合わせた、シリコン実証済みのNVM IPをお探しください。