


 EDA工具
 System
 IP
 SolvNetPlus
 培训中心
集成信任根(Root of Trust)的 Synopsys tRoot™ 硬件安全模块 (HSM) 使联网设备能够安全且独特地进行身份识别与身份验证,从而建立用于远程设备管理和安全部署的安全通道。预先集成的 tRoot Vx HSM 系列提供明确的安全边界,是一个完整的即插即用型安全解决方案;而灵活的 tRoot Fx HSM 系列则包含完全可编程且高度可配置的解决方案,使设计人员能够根据精确需求调整 HSM。tRoot HSM 旨在轻松集成到 SoC 中,在通过密码学加速保持高性能的同时,提供稳健的硬件级保护。它们为设计人员提供了多种选择,可创建在功耗、尺寸和性能上实现最高效率组合的解决方案。tRoot HSM 提供可信执行环境 (TEE) 来保护敏感信息与处理过程,并实现设备整个生命周期所需的关键安全功能,例如安全启动、安全存储、安全调试、防篡改和密钥管理。
Synopsys tRoot Vx HSM 为 SoC 提供无法被篡改的唯一身份,并将该身份的信任链延伸至 SoC 中的其他内部与外部实体。
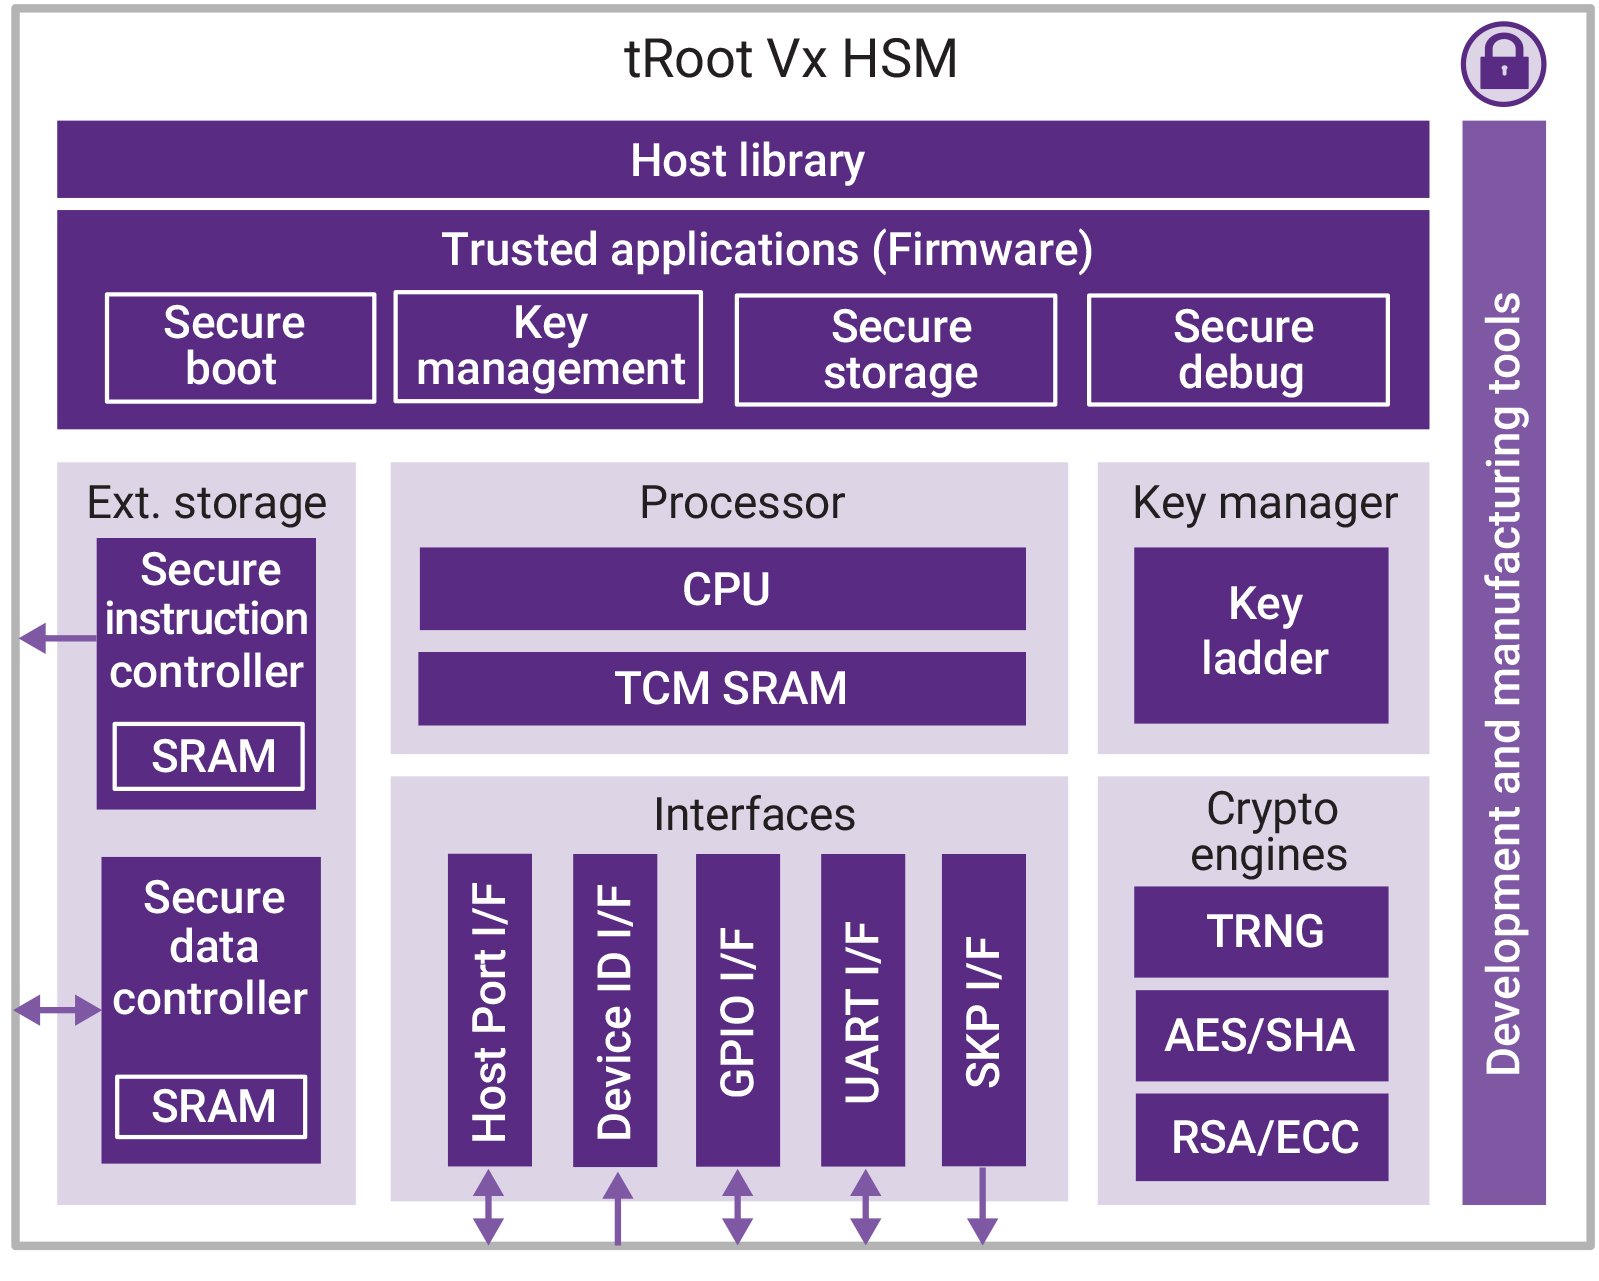
Synopsys tRoot Vx HSM 作为主处理器的配套组件,在可信环境中提供安全功能。安全的指令和数据控制器可在外部存储器中提供受保护的访问和运行时防篡改检测,从而保护代码和数据的隐私,同时无需承担增加额外专用安全存储器的成本。此外,它们允许 tRoot 固件驻留在任何非安全存储空间中,从而降低了系统复杂性和成本。其独特的架构能够有效适应未来的安全需求和标准。
这些完整、独立的的产品提供了一个带有固件组件和工具的安全硬件安全区(enclave),使设计人员无需编写安全软件的专业知识即可快速集成安全解决方案。借助 Synopsys Vx tRoot HSM,设计人员可以轻松创建、存储和管理对于工业控制、蜂窝通信和物联网集线器至关重要的密钥和机密信息。
亮点与核心特性


查找您的IP地址
搜索 IP
快速识别并获取符合您项目需求的合适IP解决方案。
基础 IP 选择器
为您的SoC设计寻找嵌入式存储器和逻辑IP。
非易失性存储器 IP 选择器
为您的SoC设计需求,寻找经过硅验证的NVM IP 。