


 電子設計自動化 (EDA)
 系統
 矽智財 (Silicon IP)
 SolvNetPlus
 教育與訓練課程
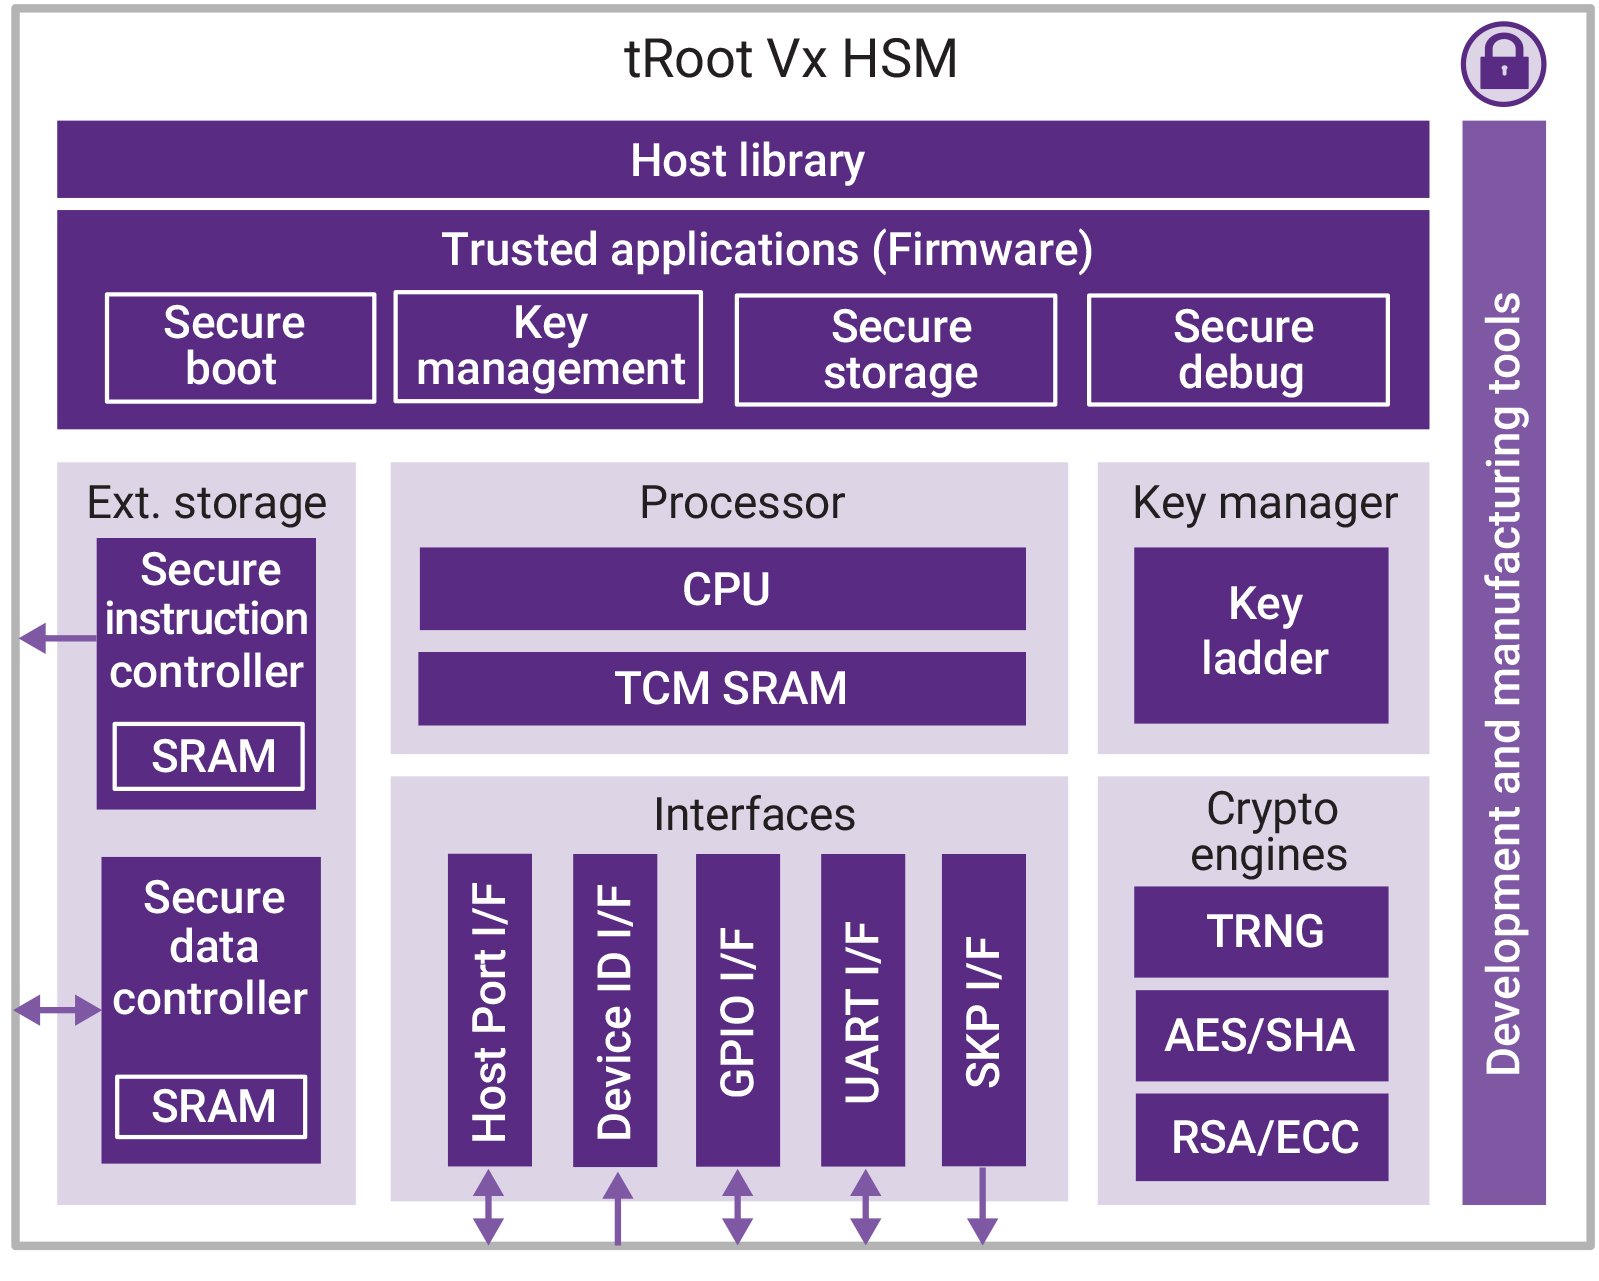
配備信任根(Root of Trust)清新思科技 tRoot™ 硬體安全模組(HSM)可讓連網裝置安全且獨特地識別與驗證自身身份,進而為遠端裝置管理和服務部署建立安全通道。預先建構的 tRoot Vx HSM 系列為完整的即插即用安全解決方案提供了明確的安全邊界,而具備高度靈活性的 tRoot Fx HSM 系列則包含完全可程式化且高度可組態的解決方案,讓設計人員能夠根據其確切需求來調整 HSM。tRoot HSM 旨在輕鬆整合至 SoC 中,並透過密碼編譯加速維持高效能的同時,提供強固的硬體強制保護。它們為設計人員提供了建立兼具功耗、尺寸與效能最佳平衡方案的選項。tRoot HSM 提供受信任執行環境(TEE)以保護敏感資訊和處理作業,並實作整個裝置生命週期所需的關鍵安全功能,例如安全開機、儲存、除錯、防篡改和金鑰管理。
新思科技 tRoot Vx HSM 為 SoC 提供無法被篡改的獨特身份,並將該身份的信任範圍延伸至 SoC 中的其他內部與外部實體。
新思科技 tRoot Vx HSM 作為主處理器的配套裝置,在受信任的環境中提供安全功能。安全指令與資料控制器可在外部記憶體中提供受保護的存取和執行階段篡改偵測,以保護程式碼和資料隱私,且無需承擔額外專用安全記憶體的成本。此外,它們允許 tRoot 的韌體駐留在任何非安全記憶體空間中,從而降低系統複雜度與成本。其獨特的架構能有效適應未來的安全需求和標準。
這些完整且獨立的產品提供包含韌體元件與工具的安全硬體隔離區(Enclave),讓設計人員無需具備編寫安全軟體的專業知識,即可快速整合安全解決方案。透過新思科技 Vx tRoot HSM,設計人員可以輕鬆建立、儲存和管理對於工業控制、蜂巢式通訊和物聯網中樞至關重要的機密資料。
重點與核心功能


查詢您的 IP 位址
搜尋 IP
快速識別並取得符合您專案需求的合適 IP 解決方案。
基礎 IP 選擇器
為您的 SoC 設計尋找嵌入式記憶體與邏輯 IP。
非揮發性記憶體 IP 選擇器
尋找經過矽片驗證的非揮發性記憶體 (NVM) IP,以滿足您的系統單晶片 (SoC) 設計需求。